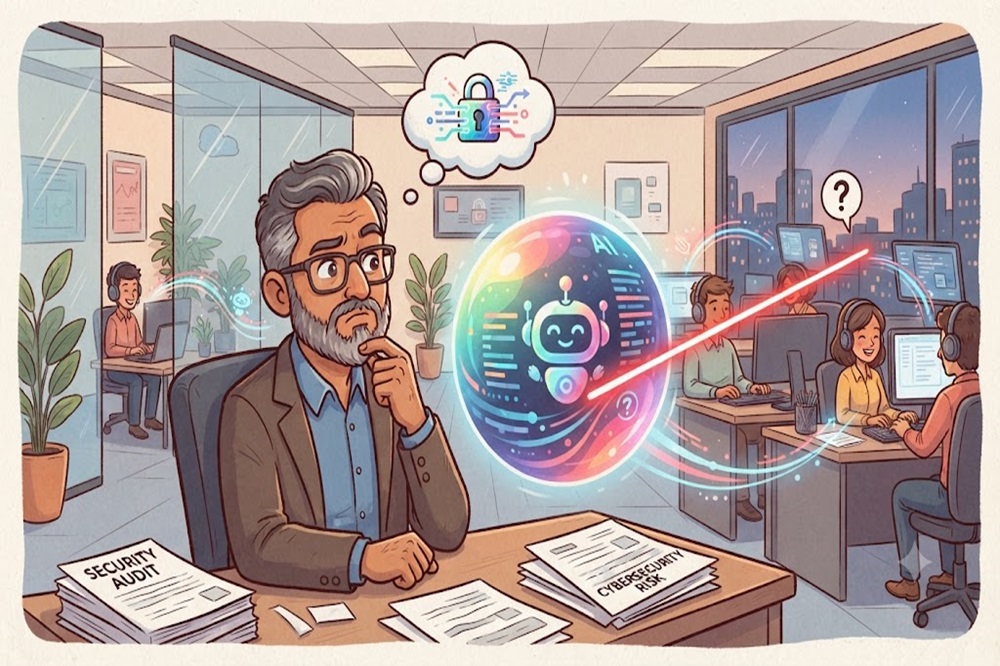
কৃত্রিম বুদ্ধিমত্তা (AI) কর্মক্ষেত্রে তথ্য বিশ্লেষণ, স্বয়ংক্রিয়করণ এবং দ্রুত সিদ্ধান্ত গ্রহণে অপরিহার্য সহায়ক হয়ে উঠেছে। তবে, যখন কর্মীরা সংবেদনশীল ব্যবসায়িক তথ্য তৃতীয় পক্ষের AI প্ল্যাটফর্মে প্রবেশ করান, তখন প্রতিষ্ঠানগুলোর তথ্য নিয়ন্ত্রণ ও সুরক্ষার প্রশ্ন জাগে।
ভারতের সাইবার নিরাপত্তা প্রধানরা এই নতুন নিরাপত্তা ঝুঁকির মুখোমুখি হচ্ছেন, যেখানে কর্মীরা দ্রুত কাজ শেষ করার জন্য বা কোডিং সহায়তার জন্য AI ব্যবহার করছেন। এই ব্যবহারে তথ্য ফাঁসের ঝুঁকি বেড়ে যায়, যা প্রচলিত সাইবার আক্রমণ বা তথ্য চুরির বাইরে একটি নতুন নিরাপত্তা চ্যালেঞ্জ।
একটি সাম্প্রতিক গবেষণায় দেখা গেছে, ৯৯.৫% প্রতিষ্ঠান AI ব্যবহারে তথ্য ফাঁসের ঝুঁকি অনুভব করছে। কর্মীরা কোন AI টুল ব্যবহার করছে, কী তথ্য শেয়ার করছে বা সেই টুলের তথ্য পরিচালনার নিয়মাবলী কতটা নিরাপদ তা প্রতিষ্ঠানগুলো সবসময় জানে না।
প্রথাগত নিরাপত্তা নিয়ন্ত্রণ AI ব্যবহারের গতিবিধি ও জটিলতা মোকাবিলায় যথেষ্ট নয়। ৭৪% সাইবার নিরাপত্তা প্রধান মনে করেন AI নতুন ধরনের ঝুঁকি এনেছে যা পুরনো নিয়ন্ত্রণ ব্যবস্থা মোকাবিলা করতে পারে না। ৬৩% প্রতিষ্ঠান কর্মীদের AI ব্যবহারে পর্যাপ্ত নজরদারি করতে পারছে না।
এই পরিস্থিতিতে, প্রতিষ্ঠানগুলোকে কর্মীদের জন্য অনুমোদিত AI টুল সরবরাহ, স্পষ্ট নীতিমালা প্রণয়ন এবং তথ্য সুরক্ষার জন্য প্রযুক্তিগত নিয়ন্ত্রণ ব্যবস্থা গড়ে তোলার প্রয়োজন। শুধুমাত্র AI ওয়েবসাইট ব্লক করলেই সমস্যা সমাধান হয় না, কারণ কর্মীরা বিকল্প প্ল্যাটফর্ম বা ব্যক্তিগত অ্যাকাউন্ট ব্যবহার করতে পারে।
সাইবার নিরাপত্তা প্রধানদের জন্য মূল চ্যালেঞ্জ হলো AI ব্যবহারের সুবিধা বজায় রেখে তথ্যের সুরক্ষা নিশ্চিত করা এবং তথ্যের প্রবাহের উপর পর্যাপ্ত নিয়ন্ত্রণ রাখা।
সূত্র: Et Edge Insights – The New Paradigm Of Business In · 14 October 2026, 17:39
প্রকাশক: AmarAI