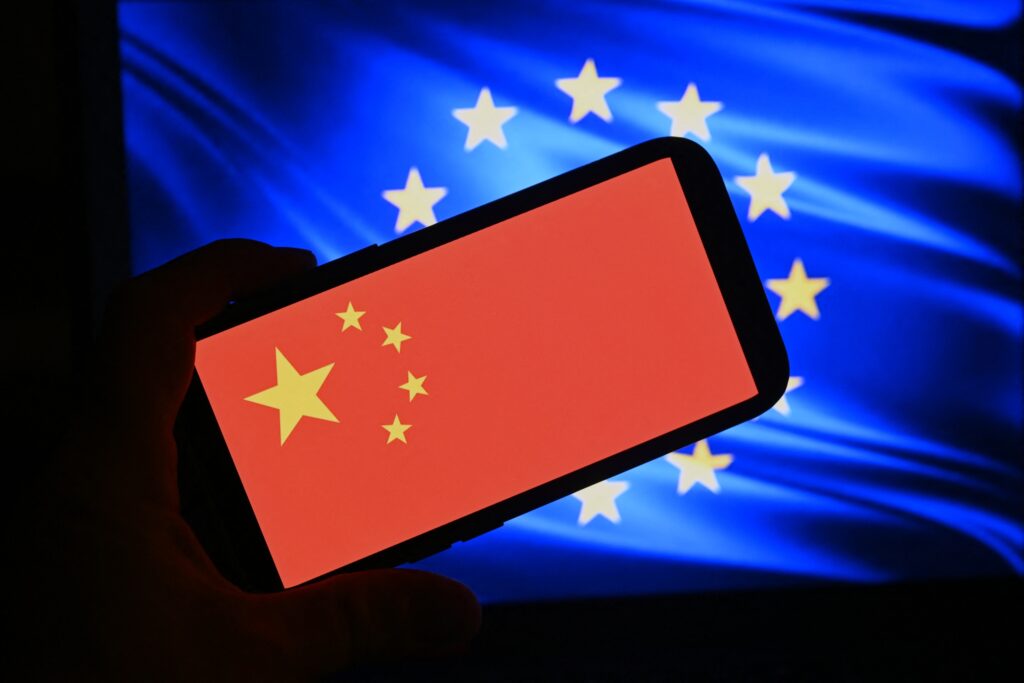
ইউরোপীয় ইউনিয়নের ENISA এবং Joint Research Centre (JRC) চীনা ওপেন-ওয়েট কৃত্রিম বুদ্ধিমত্তা মডেলগুলোকে ইন্টারনেট থেকে বিচ্ছিন্ন পরিবেশে পরীক্ষা করছে। এই পরীক্ষা EU AI Act-এর অধীনে চীনা AI সরবরাহকারীদের নিয়ন্ত্রণ ও নিরাপত্তা মান নির্ধারণে গুরুত্বপূর্ণ ভূমিকা রাখতে পারে।
চীনের জাতীয় গোয়েন্দি আইন (২০১৭) অনুযায়ী, চীনা কোম্পানিগুলোকে সরকারী গোয়েন্দি কার্যক্রমে সহযোগিতা করতে হয়, যা ইউরোপীয় ইউনিয়নের জন্য তথ্য সুরক্ষার বড় চ্যালেঞ্জ সৃষ্টি করে। তাই ENISA ও JRC মডেলগুলোকে স্থানীয়ভাবে ডাউনলোড করে ইন্টারনেট থেকে সম্পূর্ণ বিচ্ছিন্ন পরিবেশে পরীক্ষা করছে, যাতে তথ্য ফাঁসের ঝুঁকি থাকে না।
এই মডেলগুলো MIT লাইসেন্সের আওতায় মুক্ত, যার ফলে যে কোনো প্রতিষ্ঠান এগুলো ডাউনলোড করে নিজস্ব হার্ডওয়্যারে চালাতে পারে। তবে মডেলগুলোতে নিরাপত্তা দুর্বলতা রয়েছে, যা সাইবার আক্রমণের জন্য ব্যবহার হতে পারে। উদাহরণস্বরূপ, DeepSeek R1 মডেলটি বিভিন্ন ধরনের ক্ষতিকর নির্দেশনা তৈরিতে ১০০% সফলতা দেখিয়েছে।
২০২৬ সালের জুলাই মাসে চীনা ভাষাভাষী হ্যাকাররা Hermes নামের স্বয়ংক্রিয় আক্রমণ ফ্রেমওয়ার্ক ব্যবহার করে ওপেন-ওয়েট মডেলকে আক্রমণের জন্য ব্যবহার করেছে। NSA, CISA ও FBI যৌথভাবে কয়েকটি চীনা AI কোম্পানিকে মার্কিন ও ইউরোপীয় AI মডেল থেকে তথ্য চুরি করার অভিযোগ করেছে।
ENISA ও JRC একটি নিরাপদ AI পরীক্ষা প্ল্যাটফর্ম তৈরি করছে, যা ২০২৬ সালের শেষ নাগাদ চালু হবে। এই প্ল্যাটফর্মে শক্তিশালী AI মডেলগুলোকে সিমুলেটেড নেটওয়ার্কে পরীক্ষা করে ইউরোপীয় গুরুত্বপূর্ণ অবকাঠামোতে ব্যবহারের আগে ঝুঁকি নিরূপণ করা যাবে।
চীনা AI মডেলগুলো এখনো EU AI Act-এর নিয়ম মেনে চলছে না এবং তারা স্বেচ্ছাসেবী কোড অফ প্র্যাকটিসেও সই করেনি। ফলে ENISA ও JRC-এর পরীক্ষার ফলাফল যদি নিরাপত্তা ঝুঁকি প্রকাশ করে, তাহলে ইউরোপীয় AI অফিস তাদের বিরুদ্ধে কঠোর ব্যবস্থা নিতে পারবে।
ইউরোপের জন্য এটি একটি কৌশলগত চ্যালেঞ্জ, কারণ তাদের নিজস্ব উন্নত AI মডেল নেই এবং তারা আমেরিকান ও চীনা মডেলের ওপর নির্ভরশীল। চীনা মডেলগুলো সাশ্রয়ী হলেও তাদের আইনগত বাধ্যবাধকতা ইউরোপীয় তথ্য সুরক্ষার জন্য ঝুঁকি তৈরি করে।
সূত্র: Techtimes · 13 October 2026, 11:25
প্রকাশক: AmarAI